Vos données, isolées, en France
Chaque entreprise dispose de sa propre base de données, sur des serveurs OVHcloud à Strasbourg (ISO 27001). Les sauvegardes sont réalisées chaque nuit et conservées quatorze jours. La page publique État du service indique à tout moment si la base de données répond et à quelle vitesse, si la dernière sauvegarde date de moins de 30 heures, et si l'envoi d'e-mails est configuré.
Une connexion sûre
- Mots de passe d'au moins 12 caractères, stockés avec Argon2id — jamais sous une forme qui pourrait être relue.
- Force brute arrêtée deux fois : un compte est verrouillé 30 minutes après 10 tentatives échouées (et son titulaire est prévenu par e-mail), et une adresse est limitée à 15 tentatives toutes les 5 minutes.
- Authentification à deux facteurs avec n'importe quelle application d'authentification — 1Password, Google Authenticator, Authy… : scannez le QR code sur la page Sécurité, ou saisissez la clé. Un code ne peut servir qu'une fois.
- Authentification unique (SSO) via OpenID Connect ou SAML 2.0 — Okta, Microsoft Entra ID, Google Workspace, Keycloak, Auth0… Chaque connexion dessert vos domaines de messagerie ; vous pouvez l'imposer pour ces domaines (les administrateurs conservent un mot de passe, pour qu'un fournisseur d'identité en panne ne bloque jamais tout le monde) et créer les utilisateurs à leur première connexion.
Qui voit quoi
Les utilisateurs sont administrateurs ou membres, et chacun a un manager qui voit les enregistrements de son équipe. Pour chaque objet, les enregistrements sont publics, en lecture seule pour les autres, ou privés. Des champs personnalisés peuvent être réservés aux administrateurs, et les mises en page diffèrent selon le profil.
Quand quelqu'un s'en va, Désactiver le déconnecte partout à la fois, conserve ses enregistrements — et libère son siège.
Un historique qu'on ne peut pas réécrire en douce
Les modifications des champs clés — le montant ou l'étape d'une opportunité, le statut d'un ticket, le propriétaire d'un compte — sont enregistrées avec leur auteur, leur date, l'ancienne et la nouvelle valeur. Chaque entrée est chaînée à la précédente par une empreinte SHA-256 : la Configuration affiche « Chaîne intacte », ou l'entrée exacte où la chaîne se rompt si quelqu'un l'a falsifiée.
Le RGPD, côté pratique
Le règlement demande des choses qu'un CRM peut réellement faire pour vous :
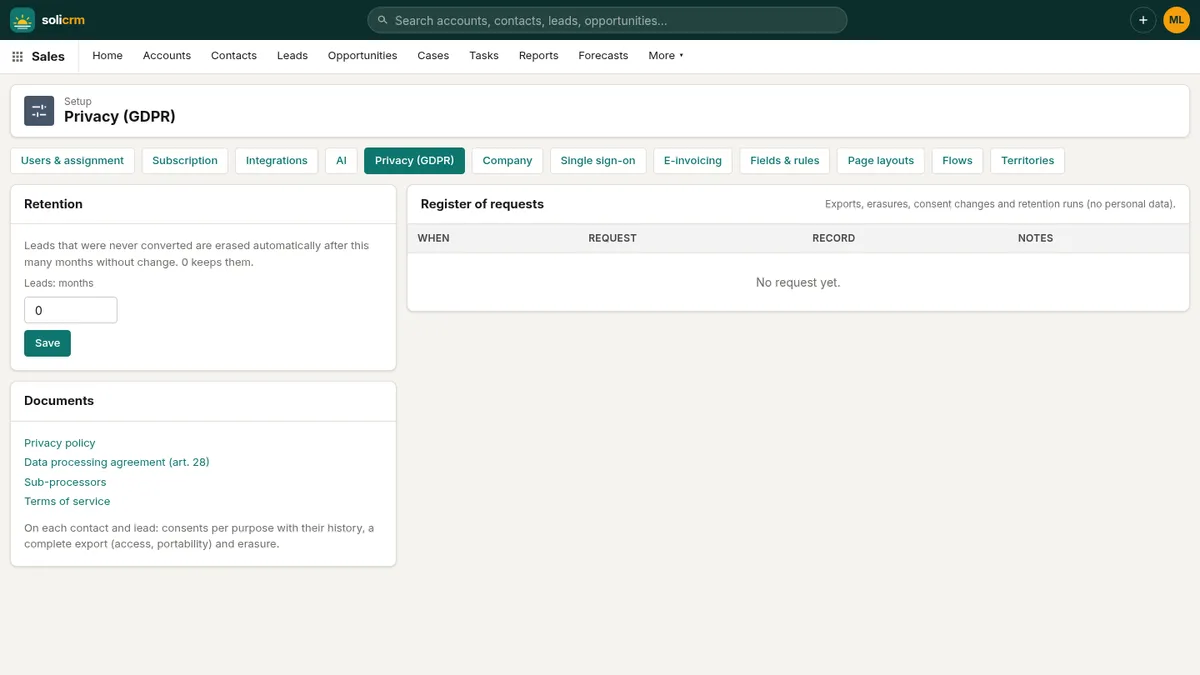
- Consentements par finalité — e-mails de prospection, appels de prospection, partage avec des partenaires —, chacun avec la date, le moyen et l'auteur du recueil ou du retrait, et l'historique complet.
- Demandes d'accès : un export complet de tout ce qui concerne une personne — la fiche, ses consentements, ses activités, son historique, ses opportunités et ses tickets — en un seul fichier.
- Effacement : les coordonnées d'une personne sont effacées et remplacées par « Erased … », ses activités vidées, tandis que les documents commerciaux que la loi vous impose de conserver — opportunités, factures pendant dix ans — restent en place.
- Durées de conservation : les pistes jamais converties et restées sans activité pendant le nombre de mois de votre choix sont effacées automatiquement chaque nuit.
- Un registre de chaque demande — accès, effacement, consentement, conservation — qui consigne ce qui a été fait sans stocker à nouveau les données personnelles.
Des contrats en ordre
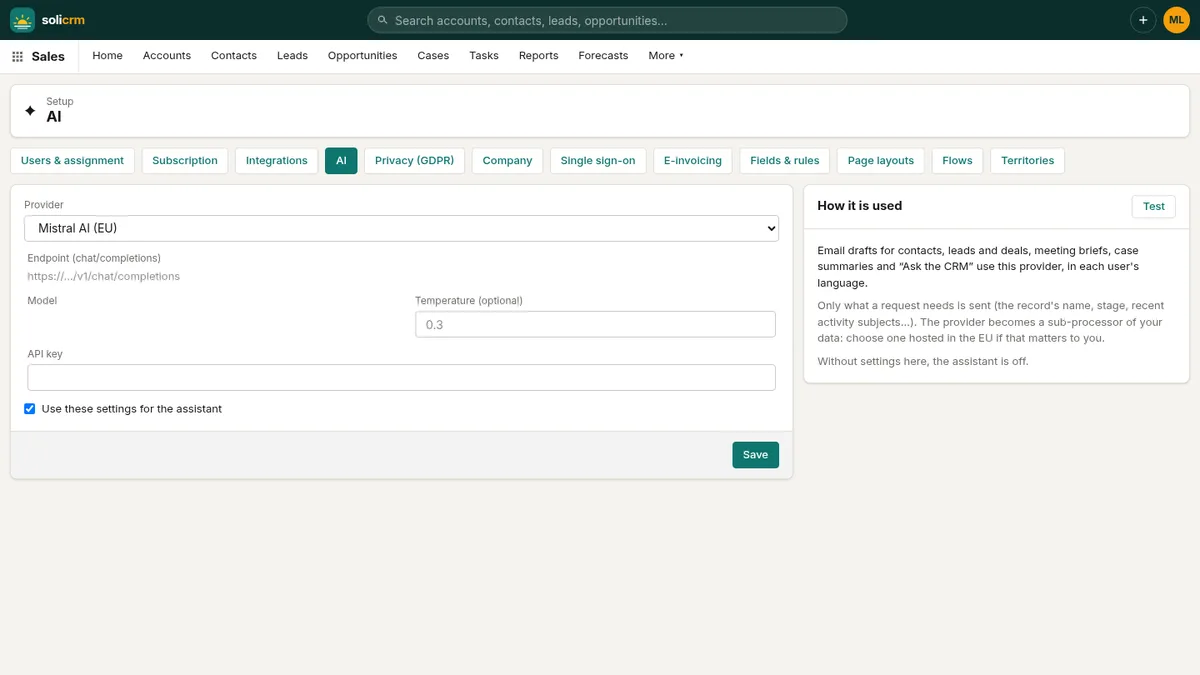
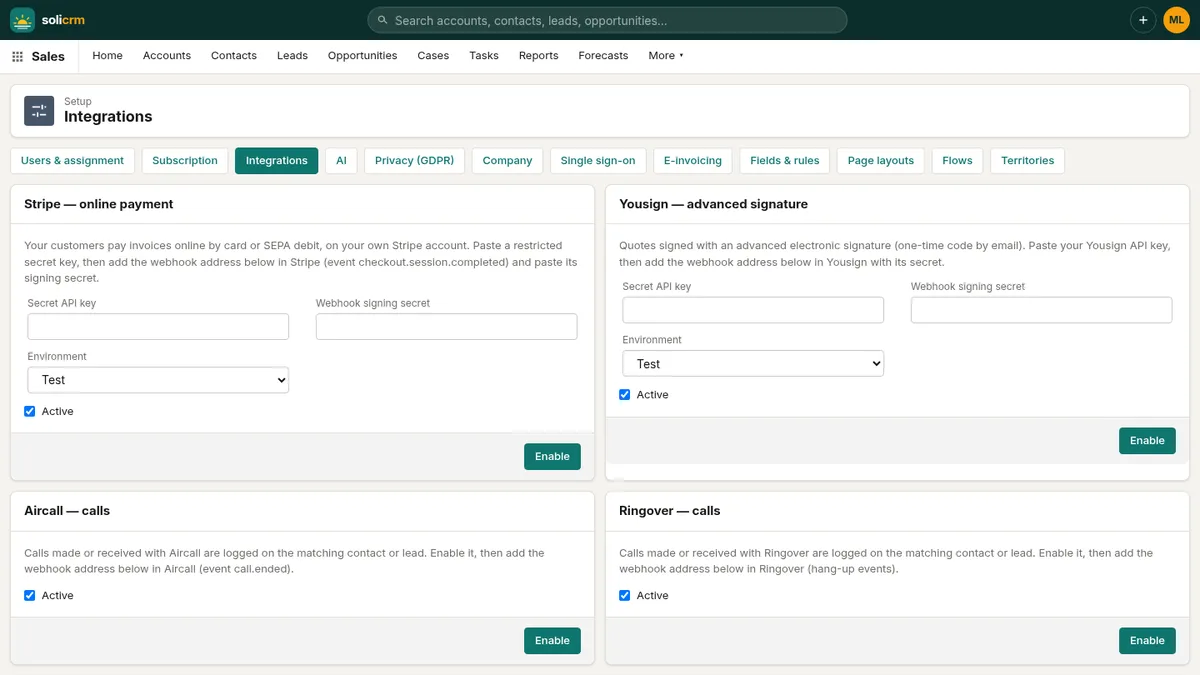
Vos conditions générales, votre politique de confidentialité, l'accord de traitement des données (DPA, article 28 du RGPD) et la liste des sous-traitants — OVHcloud, Cloudflare, Resend, Stripe — sont publiés et tenus à jour, et toute modification est annoncée trente jours à l'avance. Les services que vous choisissez de connecter vous-même — Google ou Microsoft, Stripe, Yousign, une téléphonie, une plateforme de facturation électronique, un fournisseur d'IA — sont listés à part, pour que vous sachiez toujours qui traite quoi.
En bref
- Une base de données par entreprise, en France, sauvegardée chaque nuit, avec une page d'état du service publique.
- Mots de passe robustes, verrouillage des comptes, authentification à deux facteurs, authentification unique OIDC et SAML.
- Rôles, managers, enregistrements privés et champs réservés aux administrateurs.
- Un historique des champs clés chaîné par empreintes.
- Consentements, exports, effacement, durées de conservation et registre des demandes pour le RGPD.
Retour au début : SoliCRM, fonction par fonction.